
Sentencia del Tribunal de Justicia de las Comunidades Europeas de 15 de octubre de 2026 – C-70/25, Tukowiecka
Los bancos y otros proveedores de servicios de pago no podrán denegar o retrasar el reembolso de las operaciones de pago no autorizadas únicamente porque acusen al cliente de negligencia grave. El Tribunal de Justicia de las Comunidades Europeas (TJCE) declaró que: Tukowiecka Despejado. La decisión es pertinente, en particular, para la gestión de reclamaciones, la prevención del fraude y los procesos de cumplimiento de los proveedores de servicios de pago.
El caso: phishing y una transferencia no autorizada
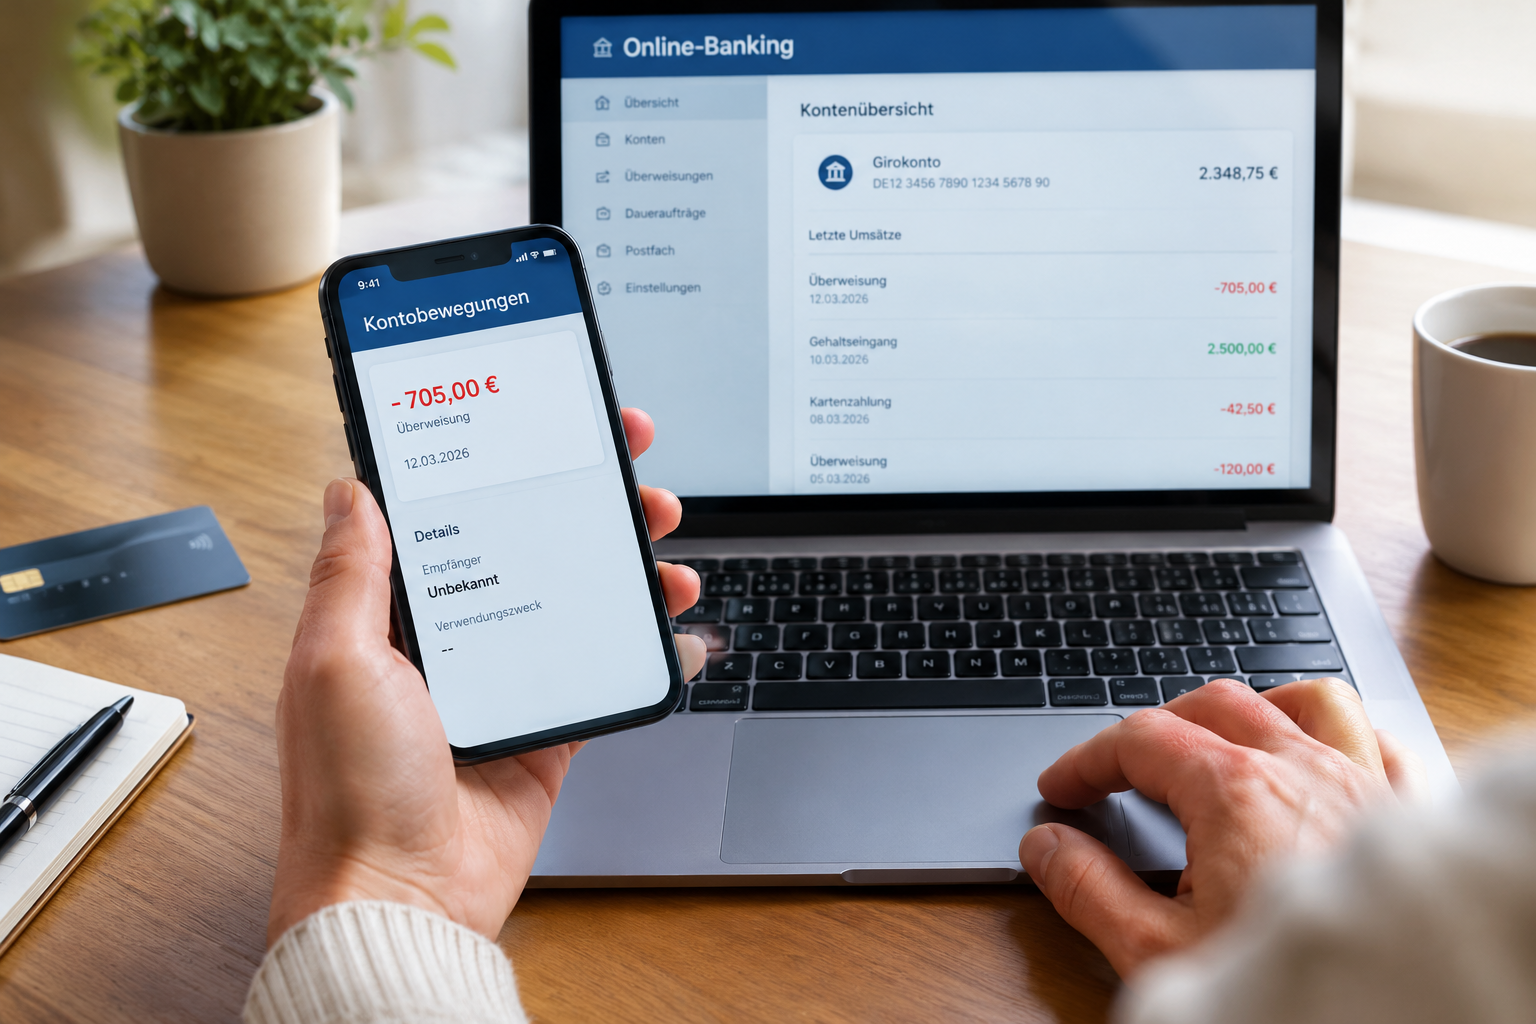
En el procedimiento principal, un cliente había sido víctima de un ataque de phishing. Los perpetradores obtuvieron sus datos de acceso a través de enlaces falsos en relación con un mercado en línea o el supuesto acceso a su cuenta bancaria. Una transferencia de más de 3.000 Złoty polacos (PLN) se llevó a cabo sin su autorización efectiva.
El cliente informó a su banco y a la policía al día siguiente. Sin embargo, el banco rechazó un reembolso. Confiaba en que el cliente actuara con negligencia.
En el centro del procedimiento estaba la cuestión de si un proveedor de servicios de pago podía inicialmente negarse a reembolsar una transacción de pago no autorizada si suponía que el cliente había hecho posible el fraude por negligencia grave.
Somos abogados de Compliace. Usa una primera consulta.
Decisión del TJCE: devolución en principio inmediata
El TJCE se basó en la obligación de reembolso con arreglo al artículo 73, apartado 1, de la Directiva sobre servicios de pago [PSD2, Directiva (UE) 2015/2366]. Después de eso, el proveedor de servicios de pago debe reembolsar una transacción de pago no autorizada sin demora. El reembolso deberá efectuarse a más tardar al final del día hábil siguiente a la determinación o notificación de la operación de pago.
La Directiva establece una excepción limitada: si el prestador de servicios de pago tiene motivos legítimos para sospechar de fraude, deberá notificarlos por escrito a la autoridad nacional competente. La mera afirmación de que el cliente actuó con negligencia manifiesta no es suficiente para suspender la obligación de reembolso sin más demora.
El TJCE refuerza así la protección de los clientes cuyas cuentas se han visto afectadas por operaciones de pago no autorizadas. El reembolso no puede depender únicamente de si el proveedor de servicios de pago ya acusa al cliente de mala conducta.
El reembolso y la responsabilidad se examinarán por separado
Para la evaluación jurídica y organizativa, la distinción entre la obligación de reembolso inicialmente existente y la cuestión de responsabilidad subsiguiente es decisiva.
De conformidad con el artículo 74, párr. 1 PSD2, un usuario de servicios de pago puede, en determinadas condiciones, ser responsable de todas las pérdidas derivadas de una transacción de pago no autorizada si ha infringido deliberadamente o por negligencia grave ciertas obligaciones. Sin embargo, debe examinarse por separado si tal responsabilidad existe realmente.
De la posible acusación de negligencia grave no se desprende automáticamente que el banco pueda denegar el reembolso inicialmente previsto. Por consiguiente, el reembolso y la posible recuperación posterior deben distinguirse entre sí por ley.
Para los proveedores de servicios de pago, esto significa que no debe rechazar un reembolso únicamente sobre la base de una evaluación interna del comportamiento del cliente. Más bien, deben evaluar por separado las condiciones legales para el reembolso y para el posible uso posterior del cliente.
Obligación de aportar pruebas y pruebas
Las obligaciones de los proveedores de servicios de pago también desempeñan un papel importante. De conformidad con el artículo 72, apartado 2, de la DSP2, el mero registro del uso de un instrumento de pago no basta en ningún caso para demostrar que la operación de pago fue autorizada o que el usuario de pagos actuó fraudulenta o gravemente por negligencia.
El proveedor de servicios de pago proporcionará las circunstancias pertinentes sobre la base de pruebas adecuadas. Una referencia a tanto alzado al uso de datos de acceso correctos o una transacción registrada técnicamente correctamente no sustituirá a esta verificación.
Por lo que respecta a la práctica de cumplimiento, se deduce que las decisiones de denegar el reembolso deben documentarse de manera comprensible y basarse en hechos concretos.
Consecuencias para el cumplimiento y la gestión de las denuncias
La decisión tiene un impacto práctico en los bancos y otros proveedores de servicios de pago. Los procedimientos existentes para la tramitación de los casos de phishing y de las transacciones de pago no autorizadas deben verificarse para determinar si separan suficientemente la obligación de reembolso y el control de responsabilidad posterior.
Son especialmente pertinentes las siguientes medidas:
- Procesos de devolución de la revisión: Los plazos legales y los requisitos para el reembolso de las operaciones de pago no autorizadas deben respetarse de manera fiable.
- Motivos de denegación: La mera acusación de negligencia grave no debe servir de justificación a tanto alzado para un reembolso rechazado o retrasado.
- Examinar jurídicamente casos excepcionales: Cuando el prestador de servicios de pago se base en una sospecha de fraude, se cumplirán los requisitos legales, incluida la necesaria notificación por escrito a la autoridad nacional competente.
- Pruebas seguras: Los procedimientos de comunicación, los protocolos técnicos y otras circunstancias pertinentes deben documentarse de manera que permitan la revisión jurídica.
- Adaptar la gestión de quejas: Las reclamaciones sobre el phishing y las transacciones de pago no autorizadas deben tramitarse de conformidad con un procedimiento claro que no combine la obligación de reembolso con la evaluación final de la responsabilidad.
- Formación del personal: Los empleados responsables deben poder distinguir entre la cuestión de si una operación de pago fue autorizada, la obligación legal de reembolso y una posible responsabilidad del cliente.
Estas medidas contribuyen a reducir los riesgos jurídicos y a hacer comprensibles las decisiones con respecto a los clientes y las autoridades de supervisión.
Por decisión en el caso Tukowiecka El TJCE deja claro que el reembolso de las operaciones de pago no autorizadas no puede denegarse sin más referencia a una posible negligencia grave del cliente. En primer lugar, deben cumplirse las obligaciones legales de reembolso con arreglo a la PSD2; una posible responsabilidad del cliente debe evaluarse por separado.
Por consiguiente, es importante que los bancos y los proveedores de servicios de pago delimiten claramente las decisiones de reembolso, los controles sospechosos de fraude y los procedimientos subsiguientes de responsabilidad o recuperación. Somos expertos y te ayudamos con esto.
Referencia: Asunto C-70/25 TJCE, sentencia de 15 de octubre de 2026, asunto C-70/25 Tukowiecka.
Nota: Este artículo es de carácter general y no sustituye al asesoramiento jurídico en casos individuales.