
Con el cumplimiento de la TI, el Gobernanza empresarial el cumplimiento de las normas legales, internas y contractuales en el sector de las tecnologías de la información.
IT es una abreviatura y describe la tecnología para el procesamiento de datos. La abreviatura también puede describirse con tecnología de la información o tecnología de la información.
Prioridades del cumplimiento de la TI
seguridad de la información, disponibilidad, Protección de datos son el centro de atención de la conformidad con las TI. Por lo tanto, las prioridades del cumplimiento de las TI se refieren en primer lugar a los requisitos que abordan los sistemas informáticos de la empresa.
Finalidad del cumplimiento de las normas de TI
Por último, con el cumplimiento de las normas, los empresarios quieren aumentar la seguridad informática y beneficiarse de una mejor evaluación de la empresa.
La aplicación del cumplimiento no es una medida a corto plazo, sino una realización siempre constante.
Rechtsanwalt Dipl.-Ing. Michael Horak, LL.M.
Sanciones por incumplimiento de las normas de TI
Desde las directivas de la UE hasta los convenios internacionales hasta los convenios internos de la empresa y las prácticas comerciales, el cumplimiento de las tecnologías de la información incluye numerosos reglamentos. Si una empresa incumple estas obligaciones legales, se enfrentará a elevadas multas y obligaciones de responsabilidad.
Le asesoramos sobre el cumplimiento de TI.
Los directores ejecutivos y los miembros de la junta son responsables
Los directores ejecutivos y los miembros del consejo de administración de las sociedades anónimas (GA) y de las sociedades anónimas (GmbH) son personalmente responsables del cumplimiento de la normativa. Las sanciones civiles e incluso penales amenazan las violaciones. La Ley federal de protección de datos prevé sanciones en caso de infracción (art. 44 BDSG) desde la multa hasta dos años de prisión.
Las instituciones financieras están obligadas a llevar a cabo auditorías, lo que significa que prácticamente se ven obligadas a aplicar el cumplimiento de las TI.
En los catálogos básicos de protección de Oficina Federal de Seguridad de la Información (BSI) encontrar a las empresas instrucciones completas para la acción.
Normas nacionales e internacionales de cumplimiento de la TI
Las siguientes son las normas más importantes sobre el cumplimiento de la TI a nivel nacional e internacional:
Alemania
- Ley federal de protección de datos (BDSG)
- Ley de control y transparencia en el sector empresarial
- Verificación Digital de Impuestos (GoBD): Principios para el correcto mantenimiento y almacenamiento de libros, registros y documentos en formato electrónico, así como acceso a los datos
- Requisitos del Bundesanstalt für Finanzdienstleistungsaufsicht (BaFin) para el sector bancario: Requisitos mínimos para la gestión de riesgos (BA) (MaRisk, para abreviar)
- Ley de telecomunicaciones para Alemania
Austria
- Ley de telecomunicaciones para Austria
Unión Europea
- Reglamento general de protección de datos (RGPD)
- Requisitos del marco de Basilea III para el sector bancario: Directiva sobre requisitos de capital y Reglamento sobre adecuación del capital
- Directiva del mercado financiero: Directiva 2014/65/UE sobre los mercados de instrumentos financieros
Estados Unidos
Las empresas europeas que cotizan en bolsa en los Estados Unidos están obligadas a cumplir con la Ley Sarbanes-Oxley (SOX).
Internacionales
Las normas internacionales son también las siguientes:
- HIPAA
- Normas Internacionales de Información Financiera (NIIF)
- Estándar de seguridad de datos de la industria de tarjetas de pago (PCI-DSS)
De un seminario para principiantes a la formación en el camino a Especialista en cumplimiento ofrecemos diferentes niveles.
-
Cumplimiento 2026 – Lo que necesita saber hoy
La legislación sobre el cumplimiento abarca muchas esferas. En 2026, el cumplimiento no es sólo una obligación jurídica, sino también un factor competitivo. Los temas clave incluyen: Protección de datos y cumplimiento de las TI: A medida que avanza la digitalización, las empresas deben garantizar que el tratamiento de los datos personales es legal. Las obligaciones de DSGVO incluyen, así como la transmisión segura de datos, derechos de acceso, retención de datos y requisitos de notificación para las violaciones de protección de datos. Derecho antimonopolio y competencia: empresas...
-
El cumplimiento de la TI es legal
Llámanos. Estamos encantados de aconsejarle. La normativa jurídica, interna y contractual prevalece en el ámbito de las tecnologías de la información. Con el término cumplimiento de TI, podemos describir el cumplimiento de la normativa en la gestión corporativa. El cumplimiento en sí mismo significa simplemente que las normas jurídicas aplicables y los valores y normas sociales reconocidos en el marco de todas las empresas...
-
Evitar ataques de troyanos, virus o ciberataques
Desde un seminario para principiantes hasta la formación en el camino a convertirse en un especialista en cumplimiento, ofrecemos varios niveles. Cualquiera que haya experimentado alguna vez un fallo del sistema o sufrido una pérdida de datos sabe cuán vulnerables nos hemos vuelto durante nuestro trabajo diario en la oficina, en la producción y en el camino. Los crecientes ataques a las redes corporativas muestran la...
-
Kaizen cumple con el cumplimiento
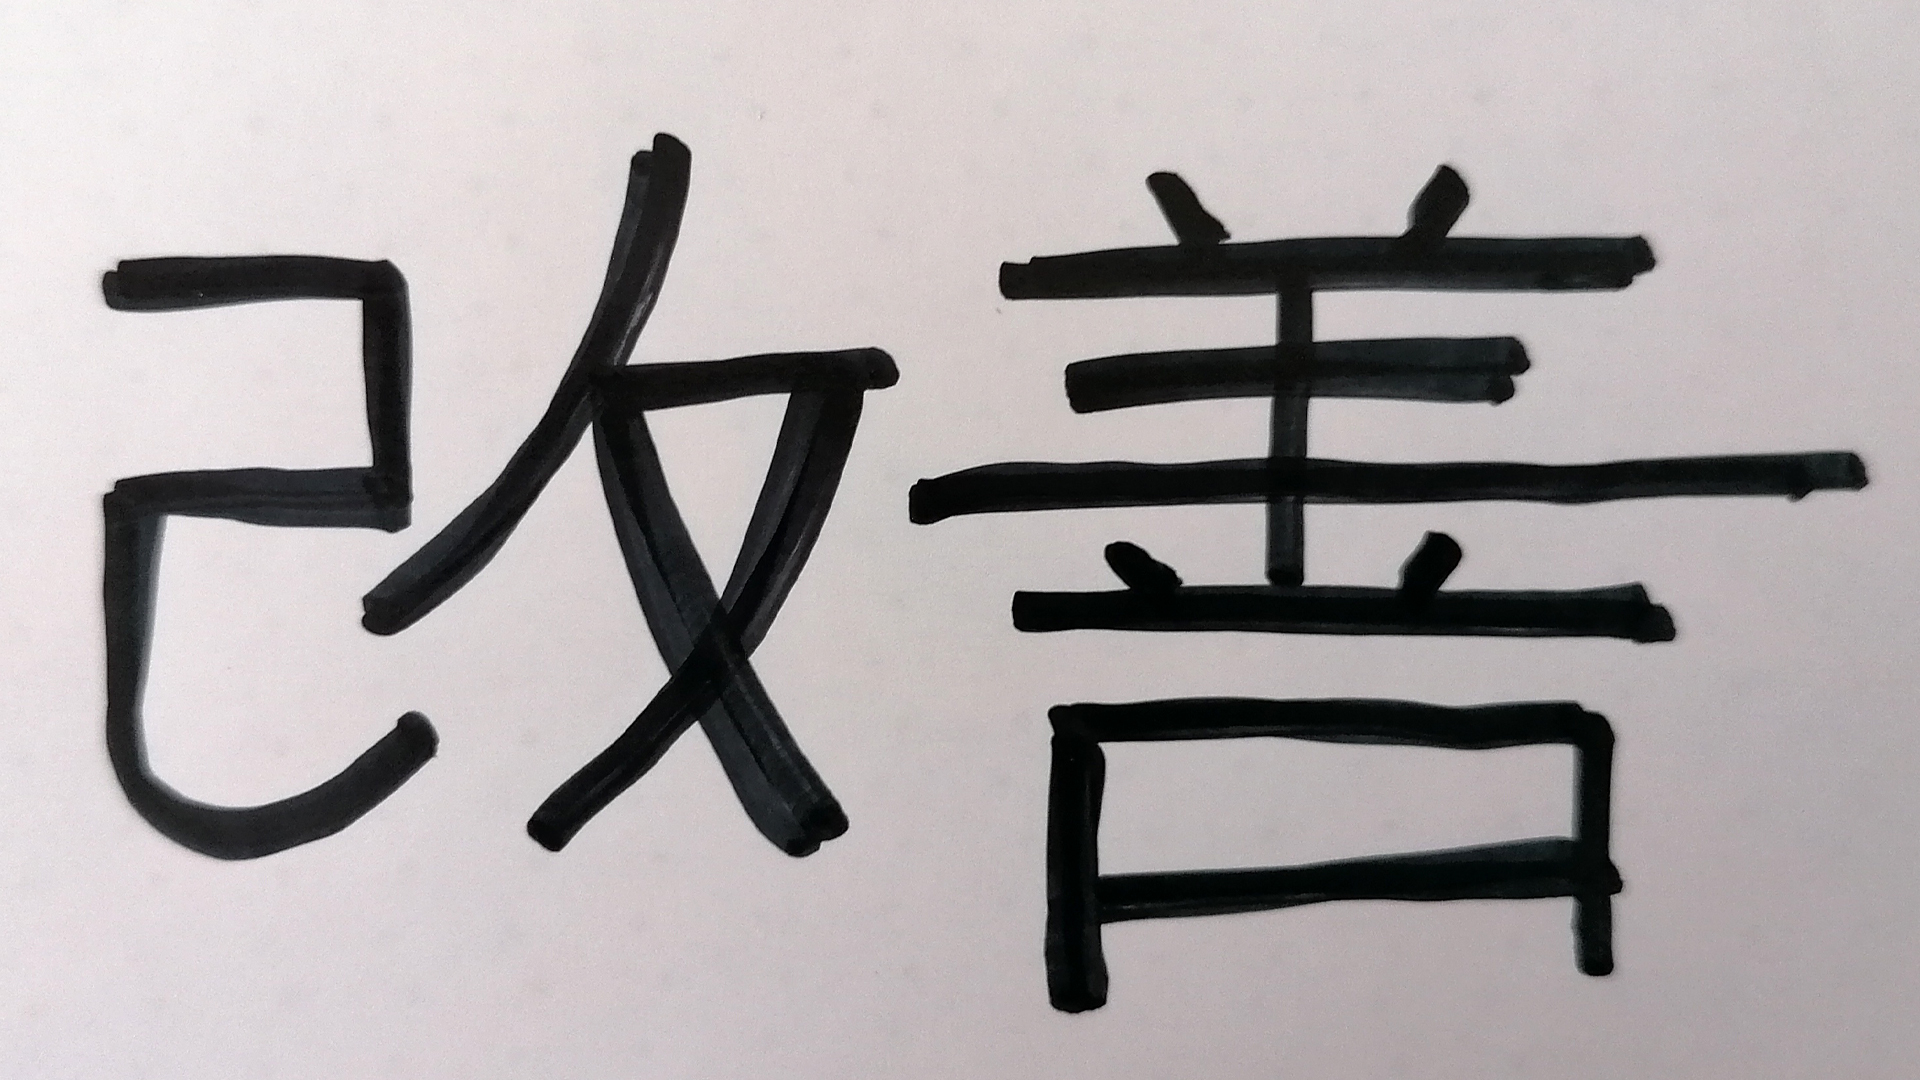
Si hay una gran voluntad de cambio, la dirección puede aplicar el principio Kaizen. Kaizen significa la mejora continua de todas las funciones corporativas, incluyendo procesos, productos y servicios que involucran a todos los empleados y gerentes. Kaizen es un importante concepto de gestión japonés. Cumplimiento en el cambio constante El cambio constante radica en la naturaleza del cumplimiento. Jurisdicciones en el ámbito de la protección de datos o...
-
Muerte pecado 7: rechazar las tecnologías clave

El mercado ofrece una gran cantidad de tecnologías para los requisitos de cumplimiento. Los departamentos jurídicos y de cumplimiento son responsables de la adquisición de estas tecnologías. Sin embargo, los gestores de TI pueden participar en la selección y el uso de soluciones óptimas. Utilice una primera consulta de cumplimiento de TI. Áreas de Tecnología Esencial Las tres áreas de tecnología esenciales en las que los gerentes de cumplimiento deben invertir son: 1....
-
Pecado mortal 6: El cumplimiento dicta la seguridad de TI
Los directivos en el ámbito de la seguridad informática dependen de ellos para estar siempre al día con los requisitos legales de cumplimiento. Sin embargo, no debe perder de vista un programa de seguridad estable. Un buen flujo de datos, una empresa próspera que sigue siendo competitiva, que tiene éxito con la actitud correcta. Abogado Dipl.-Ing. Michael Horak, LL.M. Programa de seguridad...
-
Pecado mortal 5: No hay entendimiento de la regulación
En cuestiones relacionadas con la tecnología de la información, como la protección de datos, puede surgir confusión en ausencia de un entendimiento normativo dentro de la empresa. Esto se debe a nuestra experiencia de que entender a una empresa por un punto de vista legal a menudo no coincide con la intención de un reglamento. Comprensión El resultado es que las empresas no saben lo que los reguladores quieren de ellos. Las empresas deberían...
-
Muerte Pecado 4: Estructura de gobierno perdida
Aunque las empresas controlan los procesos y controles básicos, nuestra experiencia a menudo carece de estructura de gobierno. Una buena estructura de gobernanza está diseñada para garantizar la cobertura del riesgo, así como la adaptación de sus procesos y controles a los requisitos reglamentarios. Estamos encantados de asesorarle en el cumplimiento de la TI. Efectos de la falta de estructura de gobierno Los impactos de una gobernanza de cumplimiento libre de estructuras pueden ser los siguientes: La arquitectura corporativa se vuelve lenta. Reacciones a...
-
Muerte Pecado 3: Preparación de un mal grupo de trabajo
Conocimientos, habilidades, experiencia – demasiado poco en un grupo de trabajo trae problemas. Un Oficial Jefe de Información (OCI) debería crear necesariamente un Grupo de Trabajo sobre el Cumplimiento altamente cualificado. Equipos insuficientemente preparados pueden incluso ser riesgosos. El CIO es responsable de las estrategias en los campos de la tecnología de la información (TI) y los sistemas informáticos con el objetivo de lograr los objetivos de...
-
Muerte Pecado 2: Excluyendo excepciones
Dejar de lado las normas de cumplimiento puede ser arriesgado. Sin embargo, a veces es necesario hacer excepciones y hacer caso omiso de las normas. Por lo tanto, para evitar cualquier riesgo, debe tomar precauciones. También le asesoramos sobre los riesgos de cumplimiento. Las excepciones tienen en cuenta excepciones en el proceso de cumplimiento, puede ser una estrategia muy sabia. Y eso es...