
Con la conformità IT, il Governo societario il rispetto delle norme legali, interne e contrattuali nel settore informatico.
IT è un'abbreviazione e descrive la tecnologia per l'elaborazione dei dati. L'abbreviazione può anche essere descritta con l'informatica o l'informatica.
Priorità di conformità delle tecnologie dell'informazione
sicurezza delle informazioni, disponibilità, conservazione dei dati e Protezione dei dati sono al centro della conformità informatica. Le priorità della conformità informatica riguardano quindi innanzitutto i requisiti che riguardano i sistemi informatici dell'azienda.
Finalità della conformità IT
Infine, con il rispetto delle norme, gli imprenditori vogliono aumentare la sicurezza informatica e beneficiare di una migliore valutazione aziendale.
L'attuazione della conformità non è una misura a breve termine, ma una realizzazione sempre in corso.
Rechtsanwalt Dipl.-Ing. Michael Horak, LL.M.
Sanzioni per violazioni della conformità delle tecnologie dell'informazione
Dalle direttive dell'UE alle convenzioni internazionali fino alle convenzioni e pratiche commerciali interne alle imprese, la conformità delle tecnologie dell'informazione comprende numerosi regolamenti. Se un'impresa non rispetta tali obblighi giuridici, dovrà far fronte a ammende e obblighi di responsabilità elevati.
Vi consigliamo sulla conformità IT.
Responsabili degli amministratori e dei membri del consiglio di amministrazione
I dirigenti e i membri del consiglio di amministrazione delle società per azioni (AG) e delle società per azioni (GmbH) sono personalmente responsabili del rispetto della normativa vigente. Le sanzioni civili e persino penali minacciano le violazioni. La legge federale sulla protezione dei dati prevede sanzioni in caso di violazione (§ 44 BDSG) dall'ammenda fino alla reclusione di due anni.
Gli istituti finanziari sono tenuti a effettuare audit, il che significa che sono praticamente costretti ad attuare la conformità informatica.
Nei cataloghi di base della protezione Ufficio federale della sicurezza dell'informazione (BSI) trovare le aziende istruzioni complete per l'azione.
Norme nazionali e internazionali in materia di conformità delle tecnologie dell'informazione
Le norme più importanti in materia di conformità delle tecnologie dell'informazione a livello nazionale e internazionale sono le seguenti:
Germania
- Legge federale sulla protezione dei dati (BDSG)
- Legge sul controllo e la trasparenza nel settore delle imprese
- Verifica fiscale digitale (GoBD): principi per la corretta conservazione e conservazione di libri, registri e documenti in forma elettronica nonché accesso ai dati
- Requisiti della Bundesanstalt für Finanzdienstleistungsaufsicht (BaFin) per il settore bancario: requisiti minimi per la gestione del rischio (BA) (MaRisk, in breve)
- Legge sulle telecomunicazioni per la Germania
Austria
- Legge sulle telecomunicazioni per l'Austria
Unione europea
- Regolamento generale sulla protezione dei dati (RGPD UE)
- Requisiti del quadro di Basilea III per il settore bancario: direttiva sui requisiti patrimoniali e regolamento sull'adeguatezza patrimoniale
- Direttiva sui mercati finanziari: direttiva 2014/65/UE sui mercati degli strumenti finanziari
Stati Uniti
Le società europee quotate in borsa negli Stati Uniti sono obbligate a conformarsi alla legge Sarbanes-Oxley (SOX).
Internazionale
Le normative internazionali sono anche le seguenti:
- HIPAA
- International Financial Reporting Standards (IFRS)
- Standard di sicurezza dei dati dell'industria delle carte di pagamento (PCI-DSS)
Da un seminario per principianti alla formazione sulla strada per Specialista in materia di conformità offriamo diversi livelli.
-
Compliance 2026 ciò che dovete sapere oggi
La normativa in materia di conformità copre molti settori. Nel 2026 la conformità non è solo un obbligo giuridico, ma anche un fattore competitivo. Temi chiave sono: Protezione dei dati e conformità alle tecnologie dell'informazione: Con il progredire della digitalizzazione, le imprese devono garantire che il trattamento dei dati personali sia lecito. Gli obblighi di DSGVO comprendono, oltre alla trasmissione sicura dei dati, i diritti di accesso, la conservazione dei dati e gli obblighi di comunicazione per le violazioni della protezione dei dati. Antitrust e diritto della concorrenza: società...
-
La conformità IT è legale
Chiamaci. Siamo lieti di consigliarvi. Le norme giuridiche, interne e contrattuali prevalgono nel campo del panorama informatico. Con il termine conformità IT, possiamo descrivere il rispetto delle normative in materia di gestione aziendale. Il rispetto di per sé significa semplicemente che le norme legali applicabili e i valori sociali riconosciuti nel quadro di tutte le...
-
Evitare attacchi da parte di Trojan, virus o attacchi informatici
Da un seminario per principianti alla formazione sul percorso fino a diventare uno specialista di compliance, offriamo vari livelli. Chiunque abbia mai sperimentato un guasto del sistema o abbia subito una perdita di dati sa quanto siamo diventati vulnerabili durante il nostro lavoro quotidiano in ufficio, in produzione e sulla strada. L'aumento degli attacchi alle reti aziendali dimostra in che misura...
-
Kaizen soddisfa la conformità
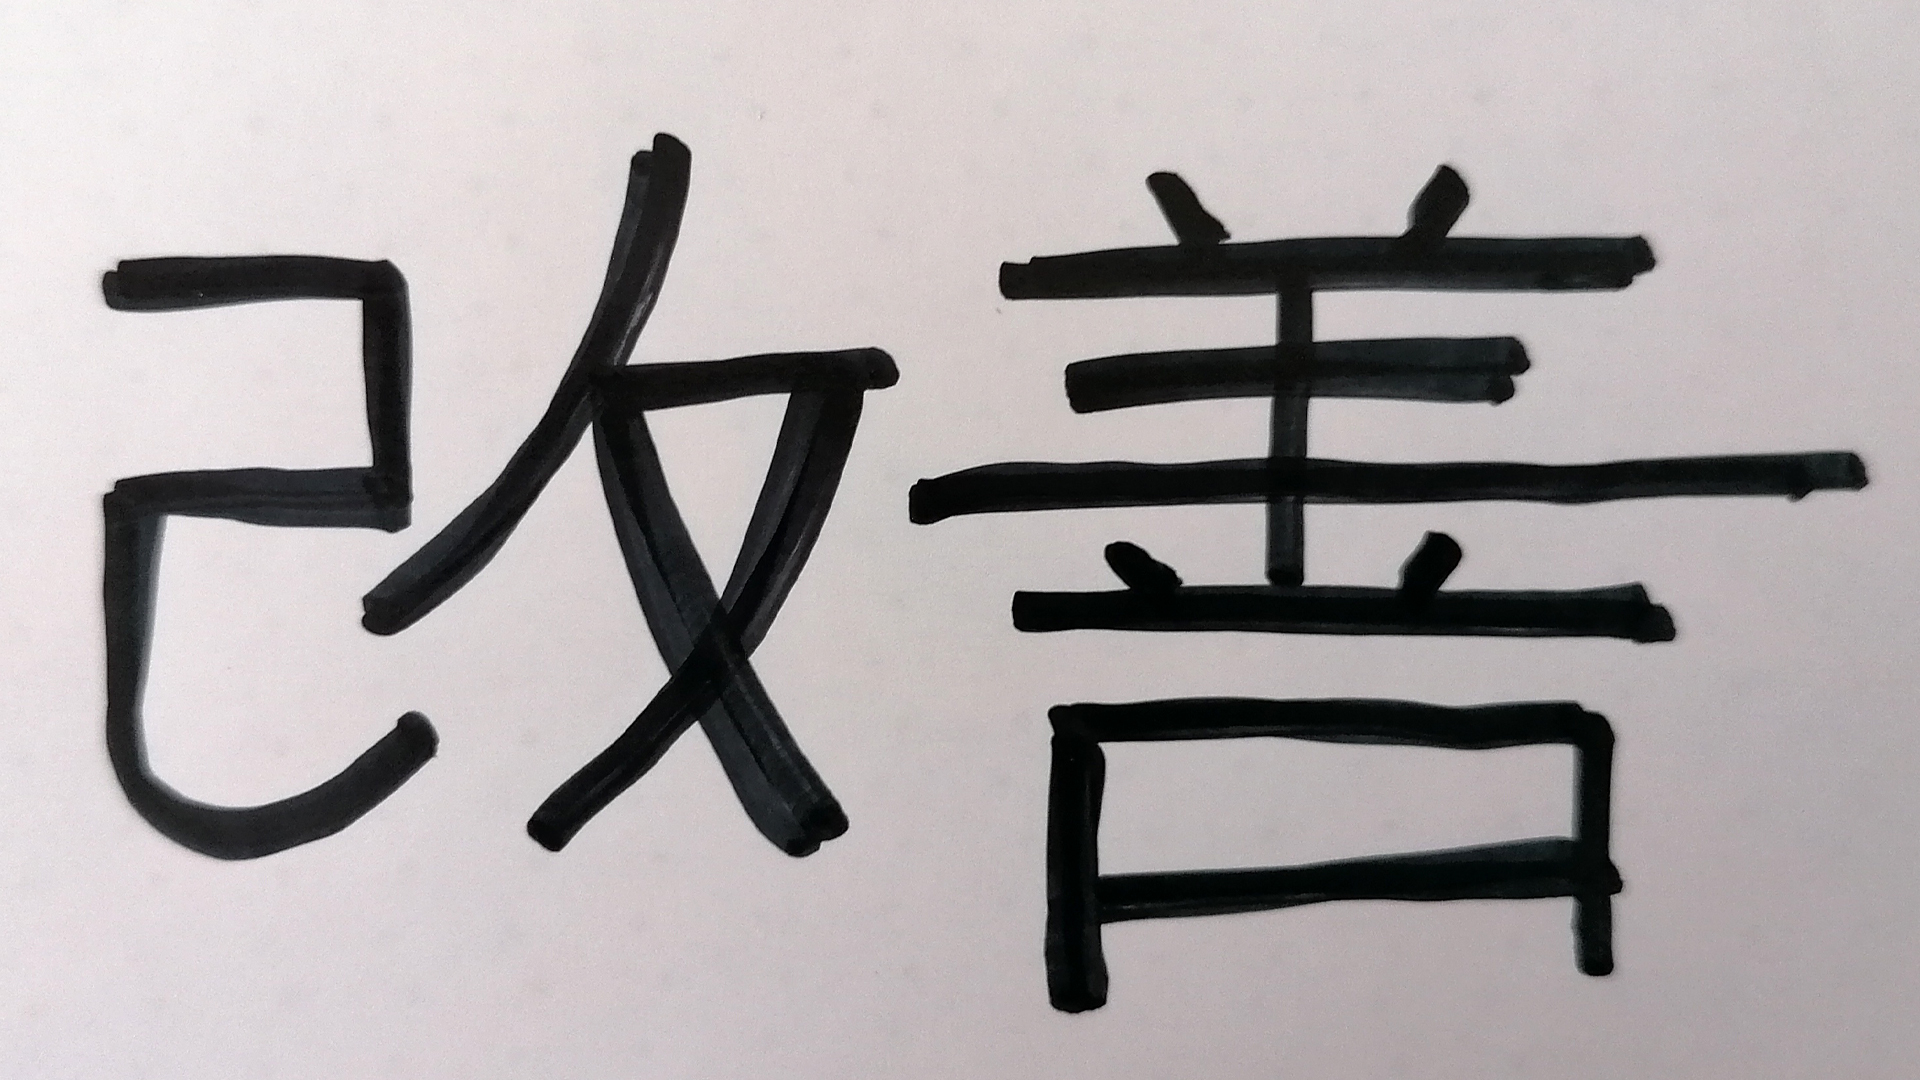
Se c'è una grande disponibilità a cambiare, la direzione può applicare il principio Kaizen. Kaizen significa miglioramento continuo di tutte le funzioni aziendali, compresi processi, prodotti e servizi che coinvolgono tutti i dipendenti e manager. Kaizen è un importante concetto di gestione giapponese. Il rispetto dei cambiamenti costanti Il costante cambiamento sta nella natura della conformità. Competenza in materia di protezione dei dati o...
-
Morte peccato 7: respingere le tecnologie chiave

Il mercato offre una vasta gamma di tecnologie per i requisiti di conformità. I servizi giuridici e di conformità sono responsabili dell'approvvigionamento di queste tecnologie. I responsabili IT possono, tuttavia, partecipare alla selezione e all'utilizzo di soluzioni ottimali. Utilizzare una prima consultazione di conformità IT. Aree tecnologiche essenziali I tre settori tecnologici essenziali in cui i responsabili della compliance dovrebbero investire sono: 1. Sistemi di...
-
Peccato mortale 6: la conformità impone la sicurezza informatica
I gestori nel settore della sicurezza informatica dipendono da essi per essere sempre aggiornati con i requisiti legali per la conformità. Tuttavia, non si deve perdere di vista un programma di sicurezza stabile. Un buon flusso di dati, un'azienda fiorente che rimane competitiva che riesce con il giusto atteggiamento. Avvocato Dipl.-Ing. Michael Horak, LL.M. Programma di sicurezza...
-
Peccato mortale 5: Non c'è comprensione del regolamento
In questioni legate all'IT, come la protezione dei dati, può verificarsi confusione in assenza di un'intesa normativa all'interno della società. Ciò è dovuto alla nostra esperienza che la comprensione di una società per un punto di vista giuridico spesso non coincide con l'intenzione di un regolamento. Comprendere Il risultato è che le aziende non sanno cosa vogliono i regolatori da loro. Le aziende dovrebbero...
-
Morte Peccato 4: Mancata la struttura della governance
Anche se le aziende controllano processi e controlli di base, la nostra esperienza spesso manca di struttura di governance. Una struttura di buona governance è concepita per garantire la copertura dei rischi e l'adeguamento dei loro processi e controlli ai requisiti normativi. Siamo lieti di consigliarvi in conformità IT. Effetti di una mancanza di struttura di governance Gli effetti di una governance di compliance strutturalmente libera possono essere i seguenti: L'architettura aziendale diventa lenta. Reazioni a...
-
Peccato di morte 3: preparare un cattivo gruppo di lavoro
La conoscenza, le competenze, l'esperienza troppo poco di esso in un gruppo di lavoro porta problemi. Un Chief Information Officer (CIO) dovrebbe necessariamente creare un gruppo di lavoro altamente qualificato in materia di conformità. Le squadre non sufficientemente preparate possono anche essere rischiose. Il CIO è responsabile delle strategie nei settori dell'informatica (IT) e dei sistemi informatici con l'obiettivo di raggiungere gli obiettivi della...
-
Peccato di morte 2: escluse le eccezioni
Superare le norme di conformità può essere rischioso. A volte, tuttavia, è necessario fare eccezioni e ignorare le regole. Per evitare qualsiasi rischio, deve pertanto prendere precauzioni. Vi consigliamo anche i rischi di conformità. Le eccezioni tengono conto delle eccezioni nel processo di conformità, possono essere una strategia molto saggia. E questo e'...